Обзор системы Doblink
Doblink – это новый подход к обеспечению подключения к оборудованию. В этой главе представлен обзор системы, входящего в состав Doblink, а также описание его функций и дополнительная информация.
Что такое Doblink?
Doblink – это система обеспечивающая удобное и легкое подключение к оборудованию по L2 сети из любой точки планеты. Цель системы обеспечить легкое, стабильное и безопасное, доступное каждому соединение, необходимое для работы и развития автоматизации, робототехники и другого оборудования требующего объединения сегментов компьютерных сетей.
Компоненты Doblink
Система состоит из нескольких компонентов, отдельно решающих свои задачи:
Doblink шлюз
Это переносной компактный сервер с установленным программным обеспечением которое настраивается через удобный веб интерфейс. Шлюз имеет наличие двух сетевых портов 10/100M Ethernet, Wi-Fi с поддержкой стандартов IEEE 802.11b/g/n. Находится в компактном корпусе с клипсой для установки на DIN рейку.
Doblink Desktop
Это программа – сервер, устанавливается на компьютер администратора и производит соединение с Doblink шлюз. Удобная графическая настройка позволяет легко, быстро и доступно каждому создать канал связи со своим оборудованием.
Принцип работы
Платформа Doblink представляет собой специализированную систему организации защищенных виртуальных частных сетей (VPN), ориентированную на задачи промышленной автоматизации (АСУ ТП), межсетевой интеграции, робототехники и распределенных систем телеметрии. В основе платформы лежит технология виртуализации канального уровня (Layer 2) и безопасного туннелирования данных через общедоступные или корпоративные IP-сети.
Концепция туннелирования и L2-инкапсуляции
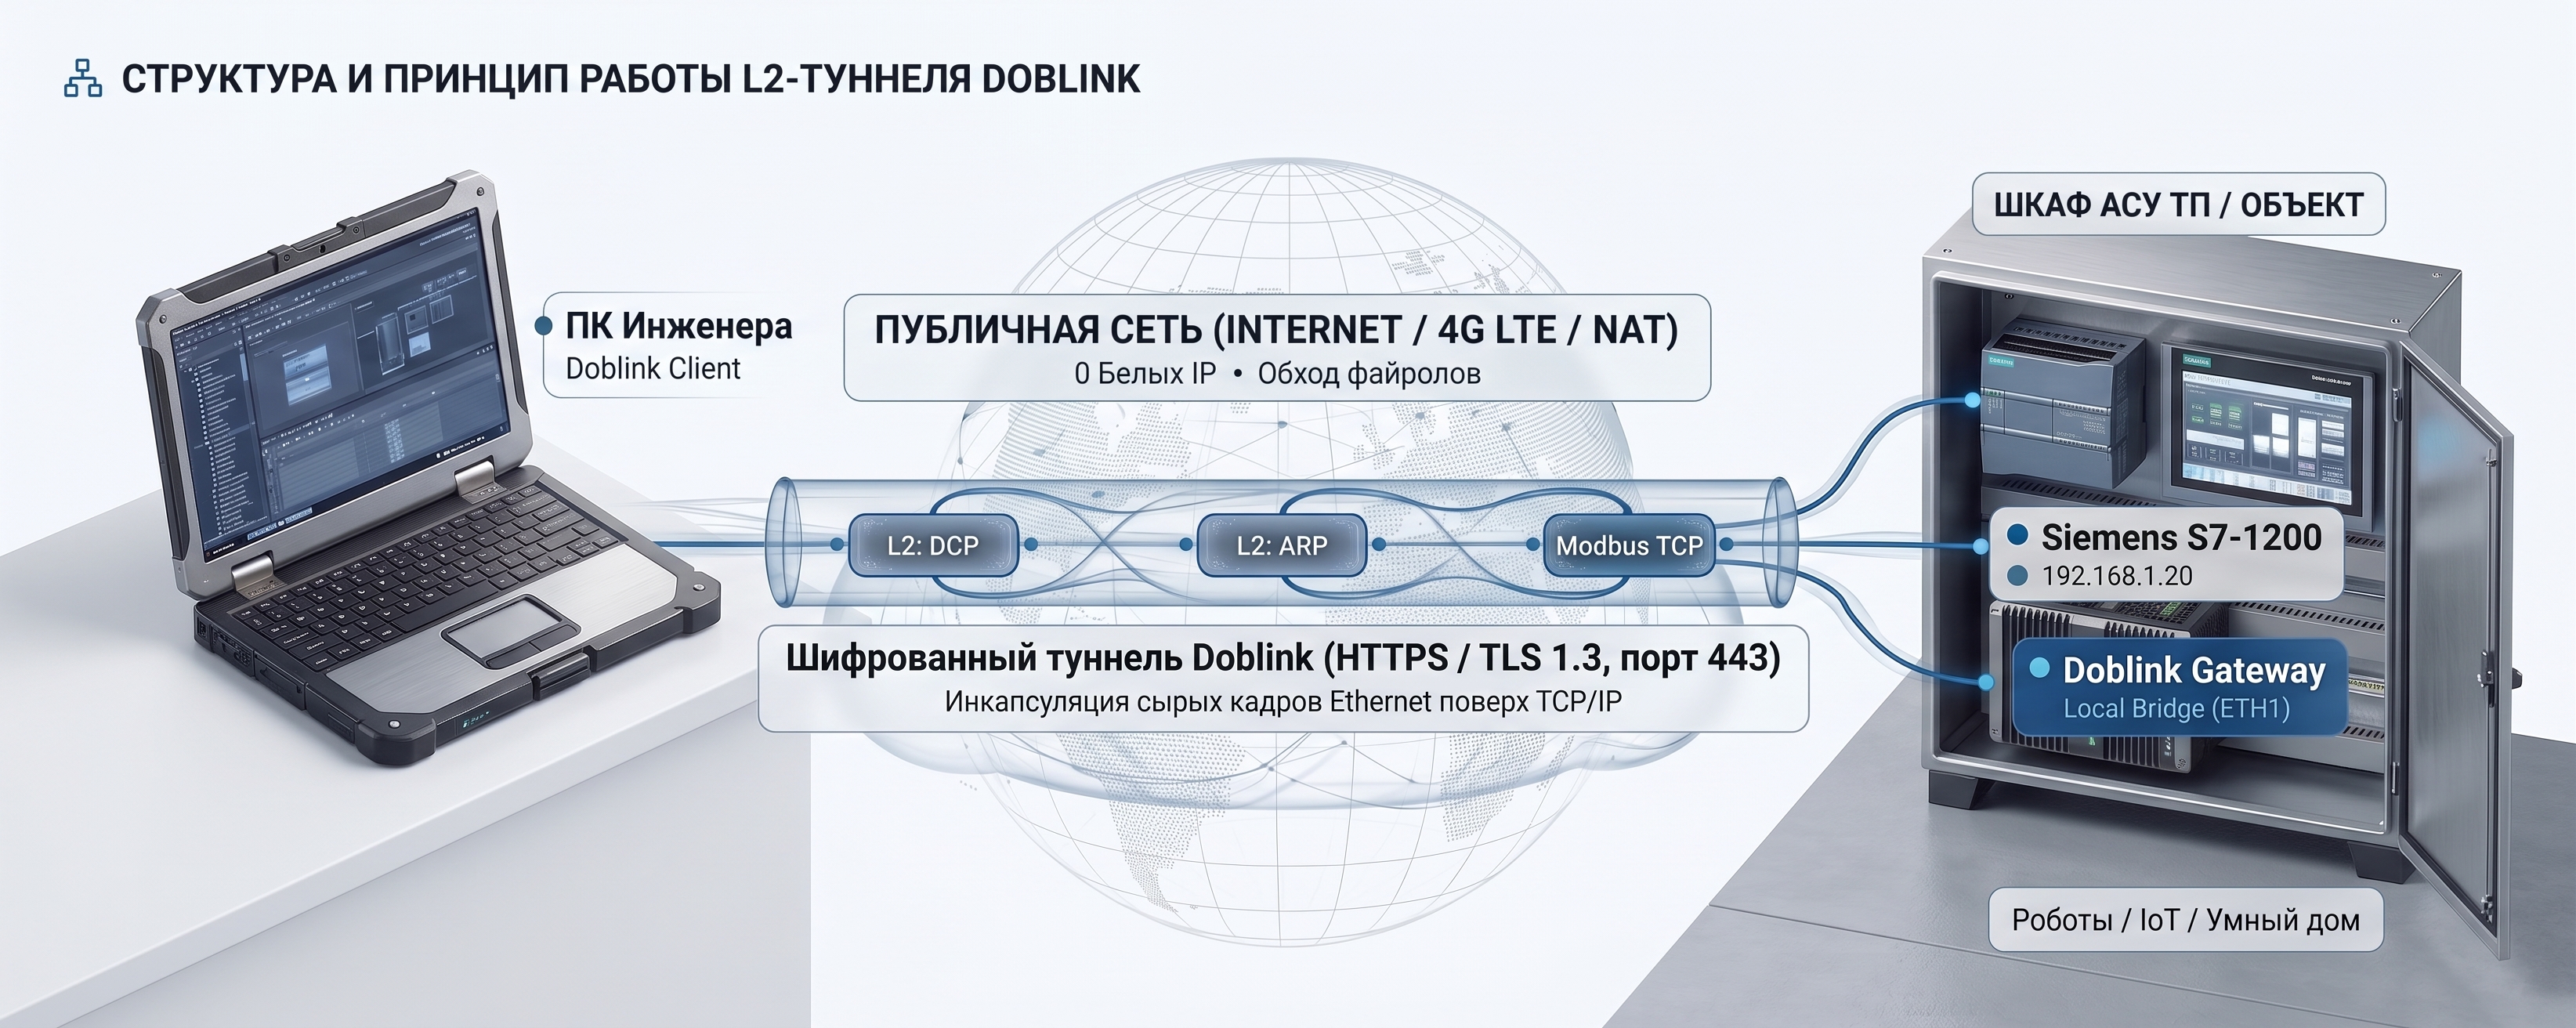
Классическая передача данных в физической локальной сети строится на обмене сырыми кадрами Ethernet (Ethernet Frames). В среде Doblink физическая среда передачи дополняется или полностью виртуализируется с помощью механизма L2-туннелирования:
-
Захват и инкапсуляция: Сетевой адаптер или аппаратный мост шлюза перехватывает сырой Ethernet-кадр целиком — включая заголовки MAC-адресов отправителя и получателя, теги 802.1Q (VLAN), служебные протоколы (ARP, LLDP, Profinet DCP) и полезную нагрузку.
-
Криптографическая упаковка: Кадр помещается внутрь стандартного потока TCP/IP и шифруется алгоритмами сквозного шифрования (AES-256-GCM / ChaCha20-Poly1305) с контролем целостности пакета.
-
Транспортировка: Зашифрованный поток передается по установленному сеансу (туннелю) через любую внешнюю сеть, маскируясь под стандартный защищенный веб-трафик (HTTPS, порт 443).
-
Деинкапсуляция: Принимающая сторона (клиентское приложение на ПК или удаленный шлюз) расшифровывает поток, восстанавливает исходный кадр Ethernet байт-в-байт и передает его в виртуальный сетевой адаптер операционной системы либо напрямую в физический порт шкафа управления.
1.4 Безопасность и защита данных в открытых сетях
Передача технологического трафика через глобальные сети без изолированного туннеля несет критические риски:
Незащищенность промышленных протоколов
Большинство протоколов полевого уровня (Modbus TCP, Profinet, EtherNet/IP) исторически разрабатывались для изолированных закрытых сегментов и не имеют встроенных криптографических механизмов авторизации и шифрования. Перехват трафика в открытом сегменте позволяет злоумышленнику модифицировать команды управления и вызвать аварийную остановку оборудования.
Угроза прямого сетевого доступа
Подключение технологического контроллера напрямую к внешнему IP-адресу с открытыми портами приводит к постоянным сетевым атакам, сканированию уязвимостей встроенного ПО и риску заражения сети.
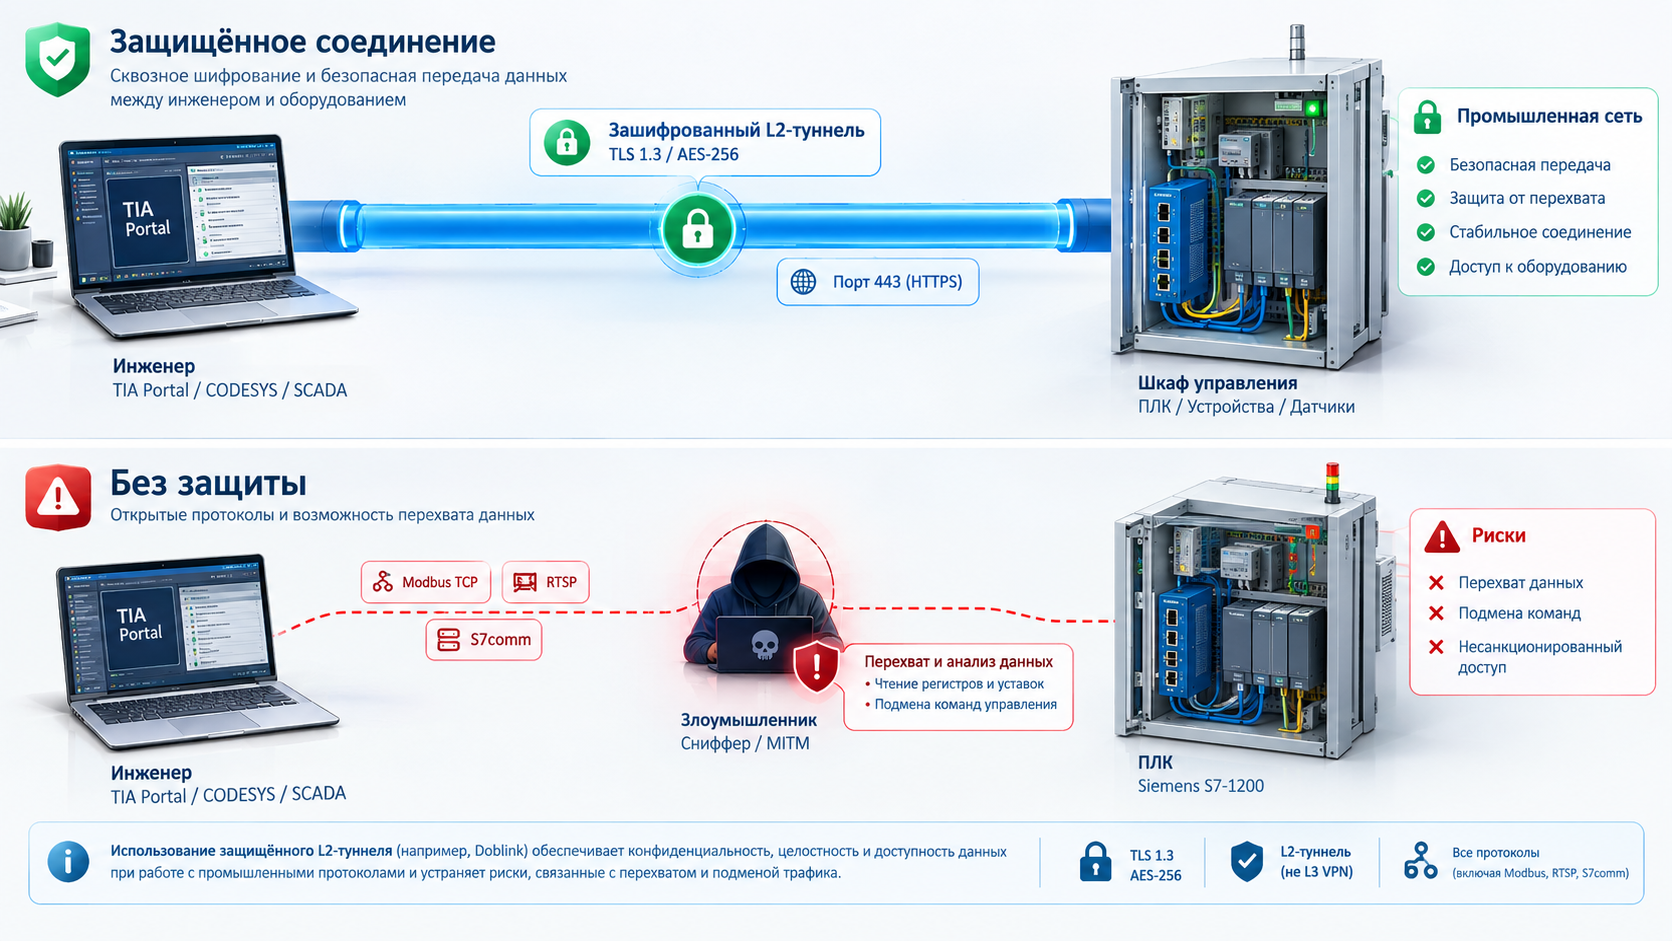
Doblink исключает нахождение незащищенных промышленных данных в открытой сети. Все технологические команды, дампы прошивок и конфигурационные файлы контроллеров передаются строго внутри криптографического туннеля. Шлюз на объекте не требует открытия входящих портов наружу и не имеет прямого публичного IP-адреса, что полностью скрывает промышленный сегмент от сканеров внешней сети.
1.5 Ограничения классических VPN-решений в задачах АСУ ТП и IoT
Большинство традиционных протоколов виртуальных частных сетей (WireGuard, OpenVPN в режиме TUN, IPsec, PPTP, L2TP) разрабатывались для объединения офисных компьютеров и передачи трафика на сетевом уровне Layer 3 (IP Routing). При попытке применить их в сфере промышленной автоматизации, робототехники и IoT возникают неустранимые барьеры:
Блокировка широковещательного трафика (Broadcast / Multicast)
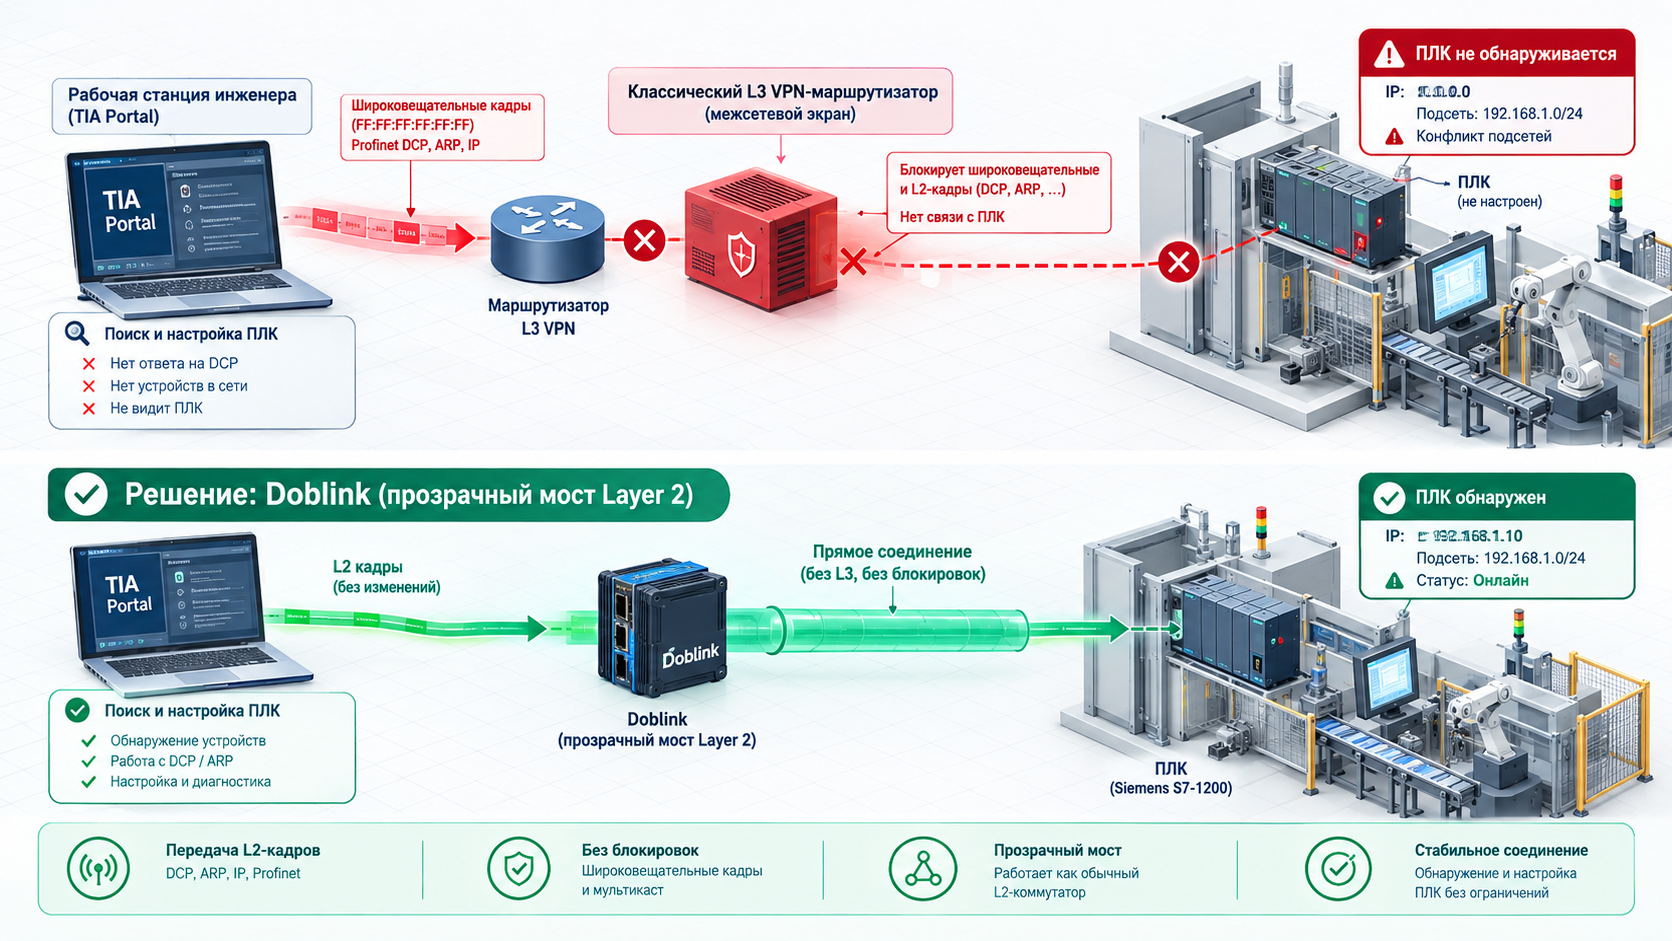
L3-маршрутизаторы по умолчанию отсекают широковещательные пакеты. Инженерные среды (Siemens TIA Portal, Schneider Machine Expert, Omron Sysmac) и робототехнические стеки (ROS/ROS2) выполняют первичное обнаружение устройств в сети широковещательными запросами на MAC-уровне (FF:FF:FF:FF:FF:FF, Profinet DCP). Через классический L3 VPN функция поиска узлов (Accessible Devices) физически не способна обнаружить контроллер.
Невозможность конфигурирования контроллера «из коробки»
Новый промышленный ПЛК с завода не имеет назначенного IP-адреса (0.0.0.0). Задать начальный IP и имя узла можно исключительно по MAC-адресу через L2-кадры. Обычный VPN с IP-маршрутизацией не позволяет инициализировать чистый контроллер удаленно.
Сложности прохождения межсетевых экранов и мобильного NAT
Протоколы IPsec и PPTP используют нестандартные служебные заголовки (GRE, ESP), которые блокируются корпоративными брандмауэрами, гостевыми сетями и мобильными операторами 4G/LTE. Для их работы часто требуется выделение статического белого IP-адреса на стороне объекта, что дорого или технически невозможно на удаленных распределенных узлах.
Конфликты адресных пространств (IP Subnet Overlap)
При серийном производстве станков или типовых шкафов автоматики оборудование настраивается на одинаковые диапазоны адресов по умолчанию (например, 192.168.1.10). Попытка объединить несколько таких объектов через L3-маршрутизатор приводит к коллизии маршрутизации.
1.6 Преимущества и архитектурные особенности Doblink
Комплекс Doblink устраняет системные ограничения устаревших протоколов за счет сквозной программной эмуляции аппаратных компонентов Ethernet-сети:
Полноценная виртуализация Ethernet (Layer 2)
Трансляция любых протоколов канального уровня: IPv4, IPv6, ARP, Profinet DCP, LLDP, BACnet/IP, GOOSE, VLAN-тегов 802.1Q и нестандартных промышленных кадров. Сетевой адаптер на ПК инженера функционирует так, будто он подключен физическим патч-кордом в свитч шкафа управления.
Прохождение любых типов NAT и Firewalls (HTTPS Encapsulation)
Весь трафик инкапсулируется в стандартные сессии TCP/TLS (порт 443). Для промежуточных роутеров, сотовых вышек и брандмауэров обмен Doblink неотличим от обычного посещения защищенных веб-сайтов. Это гарантирует стабильную связь через серые IP-адреса любых операторов связи без согласования проброса портов с IT-службами.
Аппаратный безадресный мост (Local Bridge без TAP)
На физическом шлюзе интерфейс подключения к автоматике переводится в безадресный режим (Promiscuous Mode). Шлюз прозрачно копирует кадры между проводом и туннелем без создания промежуточных виртуальных интерфейсов ядра, оставаясь невидимым (Stealth) для сетевых сканеров на стороне контроллеров.
Режим «Вечного подключения» (Eternal Connection)
Встроенные механизмы Keep-Alive и аппаратный Watchdog предотвращают разрыв сессий сотовыми провайдерами. В случае кратковременного пропадания сигнала 4G или смены вышки туннель восстанавливается автоматически за секунды без перезагрузки оборудования и зависания сессий.
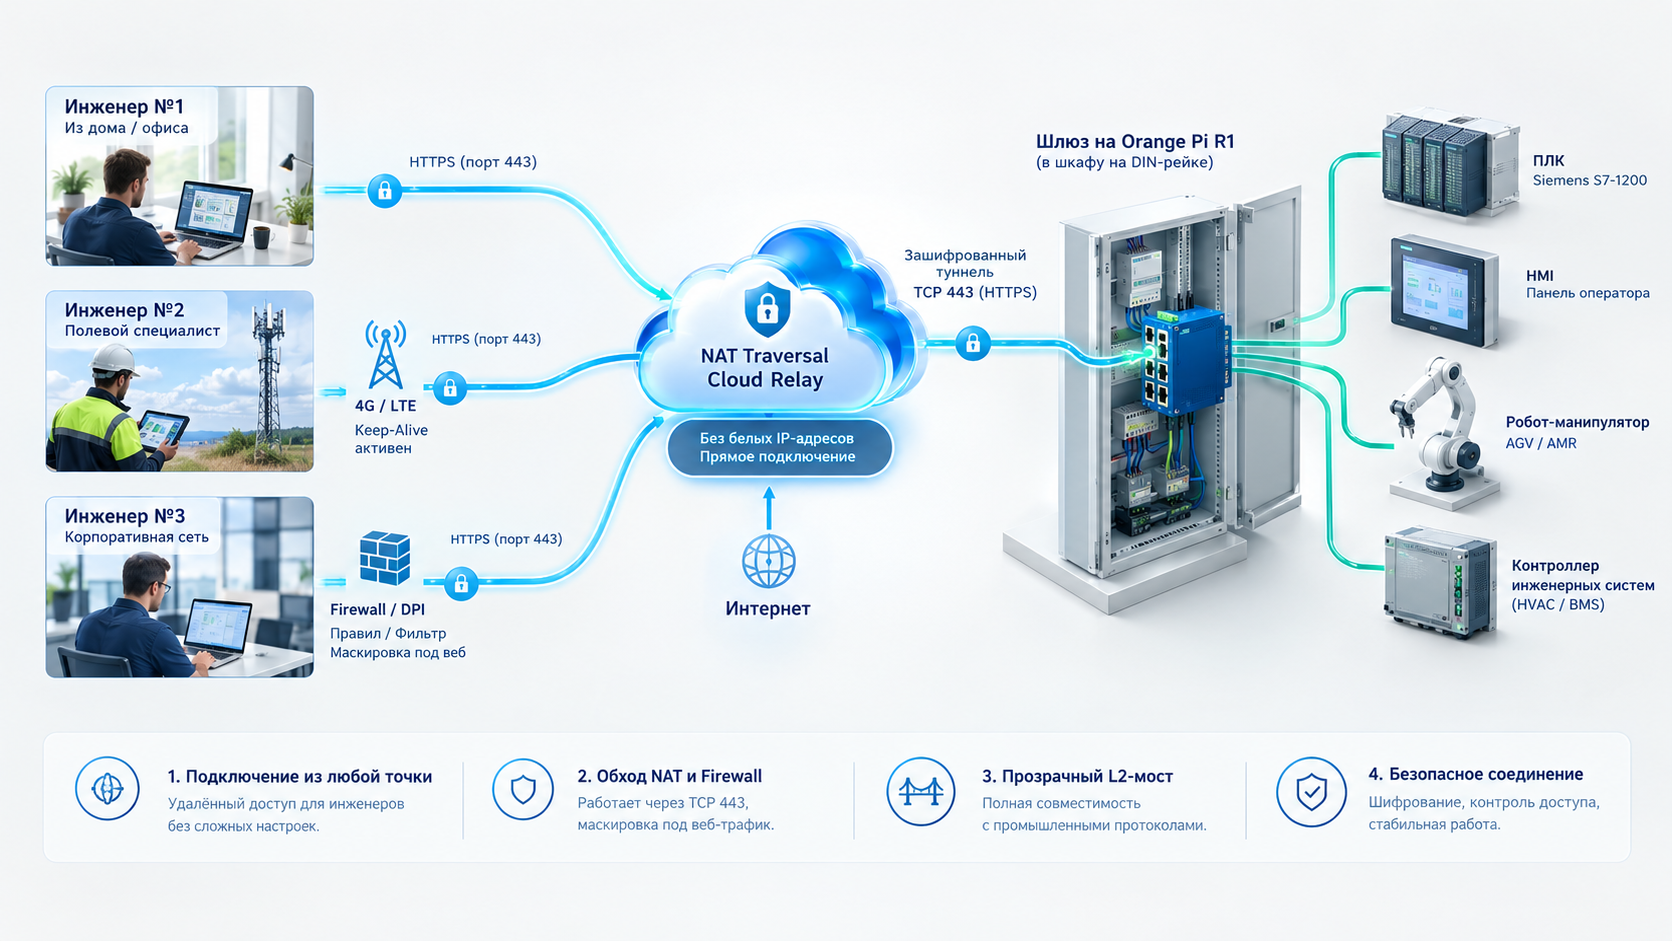
Прохождение через NAT-прокси-сервер или межсетевой экран с помощью технологии NAT Traversal.
1.7 Ключевые сферы применения комплекса
Благодаря протокольной независимости L2-моста комплекс Doblink является универсальной транспортной платформой для широкого спектра задач:
Промышленные контроллеры и автоматизация (Основной фокус)
CORE FOCUSУдаленный ввод в эксплуатацию, перепрошивка, диагностика аппаратных сбоев и онлайн-мониторинг ПЛК и панелей HMI (Siemens S7-1200/1500/300, Schneider Electric, Omron, Mitsubishi, Beckhoff, ОВЕН, Inovance, Delta, Weintek).
SCADA и системы диспетчеризации
Круглосуточный сбор телеметрии с территориально распределенных узлов (насосные, котельные, распределительные подстанции) по протоколам Modbus TCP, OPC UA, МЭК 60870-5-104 без необходимости покупки выделенных белых IP-адресов.
Робототехника и беспилотные комплексы
Удаленная телеметрия, переконфигурирование управляющих нод ROS/ROS2, трансляция мультикаст-потоков и видеосигнала RTSP с мобильных роботов (AGV/AMR) и манипуляторов (KUKA, Fanuc, ABB).
Системы «Умный дом» и BMS-автоматика
Бесшовное объединение распределенных систем управления зданиями, KNX IP-шлюзов, контроллеров Wiren Board и серверов Home Assistant в единую изолированную сеть без проброса портов роутера.
Прозрачное объединение филиалов (Site-to-Site L2)
Построение виртуального физического канала между цехами или лабораториями, позволяющее сетевым устройствам работать в едином адресном пространстве без настройки сложных таблиц маршрутизации.